Kto powinien reagować na incydent cyberbezpieczeństwa?
Incydent cyberbezpieczeństwa właśnie się wydarzył. I co teraz?
W takich sytuacjach nie ma czasu na zastanawianie się, kto powinien zadzwonić do IT, kto do prawnika, kto poinformuje zarząd, a kto przygotuje komunikat dla klientów.
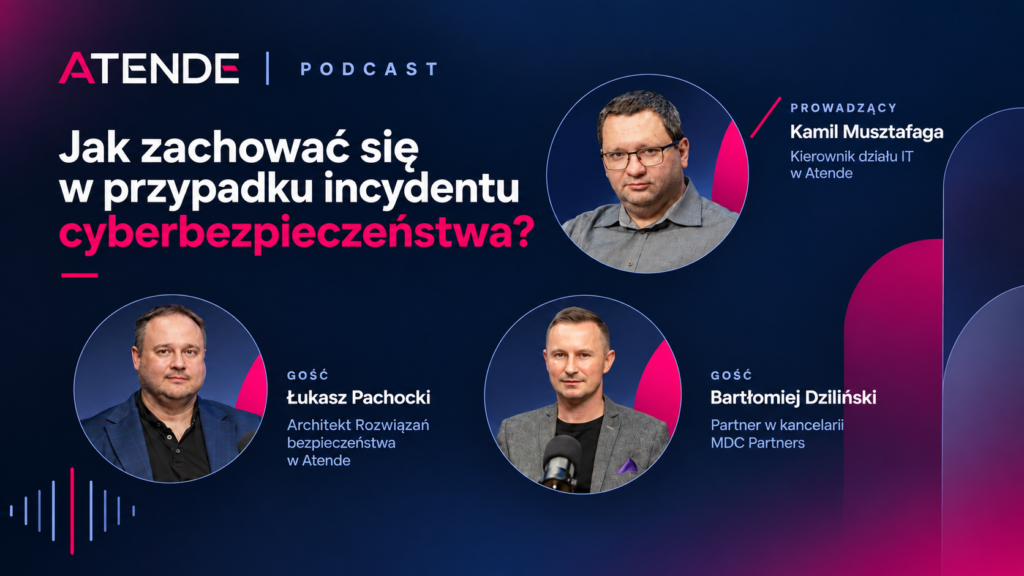
W drugim odcinku Powered by People skupiamy się na tym, jak powinna wyglądać reakcja organizacji, kiedy incydent już się wydarzy.
🎙️ Kamil Musztafaga, Łukasz Pachocki i Bartłomiej Dziliński, MBA rozmawiają o rolach i odpowiedzialności poszczególnych osób oraz zespołów – od IT i security, przez zarząd i kierownictwo, aż po prawników, HR, IOD i PR.
Ale technologia to tylko część układanki. W odcinku pojawiają się również pytania o to:
👉 jak zbudować skuteczną ścieżkę eskalacji,
👉 kiedy i kogo należy zaangażować,
👉 jak powinna wyglądać współpraca IT z security,
👉 jak komunikować incydent wewnątrz i na zewnątrz organizacji,
🎧 Drugi odcinek Powered by People jest już dostępny na Spotify i YouTube.
A jeśli słuchaliście pierwszej części – teraz pora zobaczyć, jak teorię przekuć w konkretne działania.