Incydent bezpieczeństwa – czym jest tak naprawdę?
Co właściwie oznacza „incydent cyberbezpieczeństwa”? Czy każda awaria systemu to cyberatak? A co w sytuacji, gdy ktoś uzyska dostęp do danych, zmodyfikuje je albo zakłóci działanie usługi?
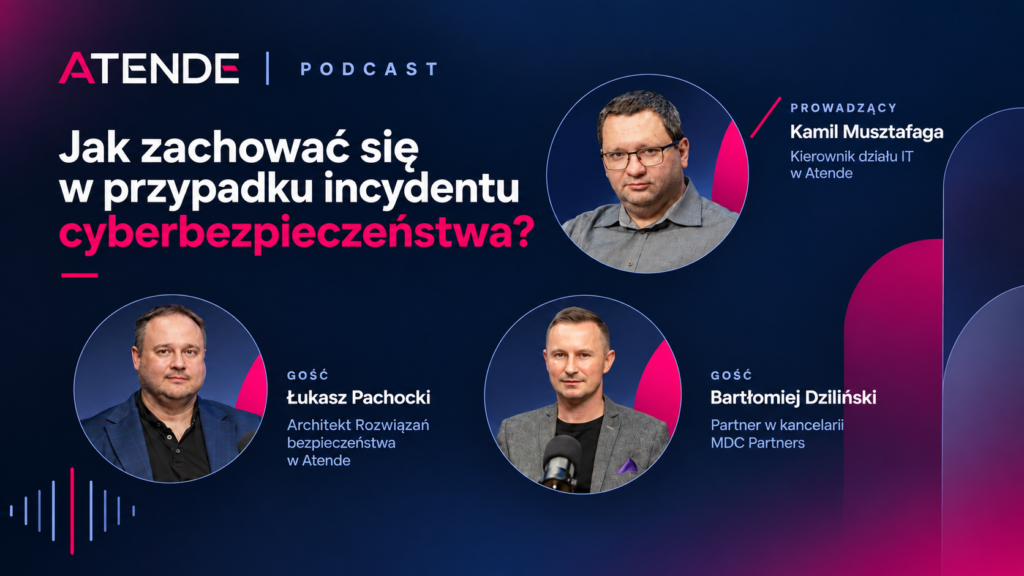
W pierwszym odcinku nowej serii Powered by People rozmawiamy o podstawach incydentów cyberbezpieczeństwa i o tym, jak organizacja powinna być przygotowana na sytuację, w której „coś poszło nie tak”.
Kamil Musztafaga, Łukasz Pachocki i Bartłomiej Dziliński przyglądają się m.in.: czym jest incydent cyberbezpieczeństwa i czym różni się od zwykłego problemu IT,czym jest triada poufność–integralność–dostępność,kiedy samo uzyskanie dostępu do danych może oznaczać ich naruszenie,dlaczego incydent może mieć konsekwencje nie tylko techniczne, ale również prawne, finansowe i wizerunkowe,jaką rolę w cyberbezpieczeństwie organizacji odgrywa zarząd,dlaczego procedury, komunikacja i odpowiednie przygotowanie są tak istotne,z jakimi zagrożeniami organizacje mierzą się najczęściej, w tym phishingiem i ransomware,oraz czego zdecydowanie nie robić po wykryciu incydentu.
To dopiero początek rozmowy. W kolejnych dwóch odcinkach zejdziemy poziom niżej i bardziej szczegółowo przyjrzymy się temu, jak organizacja powinna reagować na incydent – zarówno od strony technicznej, jak i organizacyjnej.