Jak zbudować odporność organizacji?
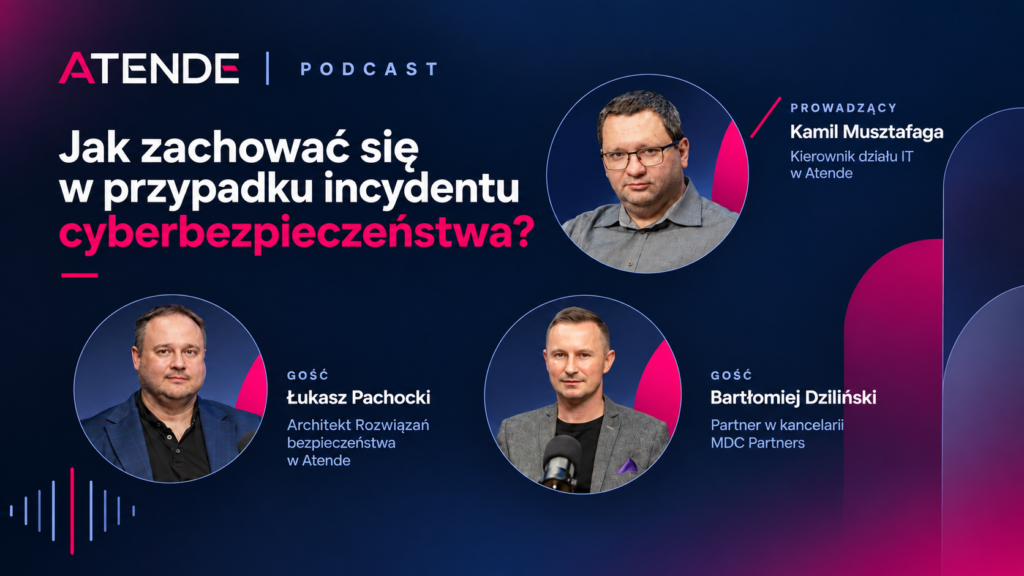
Najlepszy moment na przygotowanie się do incydentu cyberbezpieczeństwa? Zanim się wydarzy. I właśnie temu poświęcamy trzeci, finałowy odcinek serii Powered by People.
Po dwóch rozmowach, w których przyglądaliśmy się temu, czym jest incydent i jak organizacja powinna na niego reagować, tym razem krok cofamy się do momentu, w którym… nic jeszcze się nie wydarzyło.
Bo to właśnie wtedy jest czas na przygotowanie procedur, ustalenie odpowiedzialności, przetestowanie scenariuszy i sprawdzenie, czy wszystkie elementy układanki rzeczywiście ze sobą działają.
🎙️ Kamil Musztafaga, Łukasz Pachocki i Bartłomiej Dziliński, MBA rozmawiają o tym, jak budować gotowość organizacji – od prostych instrukcji i playbooków, przez backupy i plany ciągłości działania, aż po technologie wspierające wykrywanie i obsługę incydentów.
Pojawia się też ważne pytanie: czy procedura, której nigdy nie przetestowaliśmy, rzeczywiście jest procedurą? Dlatego w rozmowie nie brakuje tematów takich jak:
🔹 symulowanie incydentów i testowanie gotowości zespołów,
🔹 zabezpieczenie dowodów i równoległe działania operacyjne,
🔹 szkolenia oraz testy phishingowe,
🔹 backupy i ciągłość działania,
To już trzeci i ostatni odcinek naszej serii o incydentach cyberbezpieczeństwa. Jeśli nie słuchaliście poprzednich części — warto zacząć od początku.